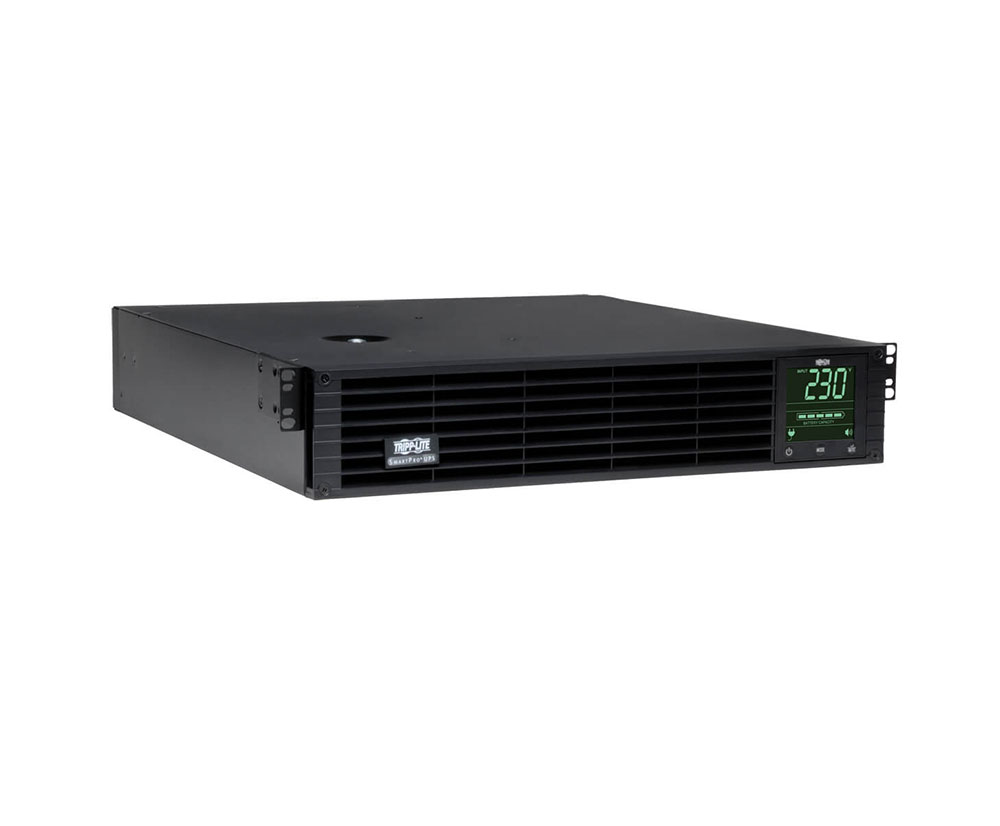
El dolor real: ¿qué está en juego?
Un fallo eléctrico puede parar una planta; un atacante que controla tu UPS puede provocar ese fallo a propósito. Pensemos en consecuencias concretas y evitables:
▪️Pérdidas económicas directas: interrupciones de servicios, transacciones y producción que se traducen en facturación detenida.
▪️Daño a equipos y datos: apagados forzados, corrupción de datos y hardware afectado por fallos de energía.
▪️Impacto en la reputación y cumplimiento: clientes afectados, multas regulatorias y pérdida de confianza.
▪️Riesgos humanos: en hospitales o instalaciones críticas, una falla deliberada puede poner vidas en riesgo.
Hoy los atacantes buscan puntos de administración (paneles web, SNMP, SSH) porque desde ahí pueden dar órdenes que simulan fallas eléctricas —por ejemplo, enviar un shutdown masivo o desactivar alarmas. Por eso la interfaz de gestión del UPS merece la misma protección que un servidor crítico.
¿Qué es NetMan 208 y qué aporta?
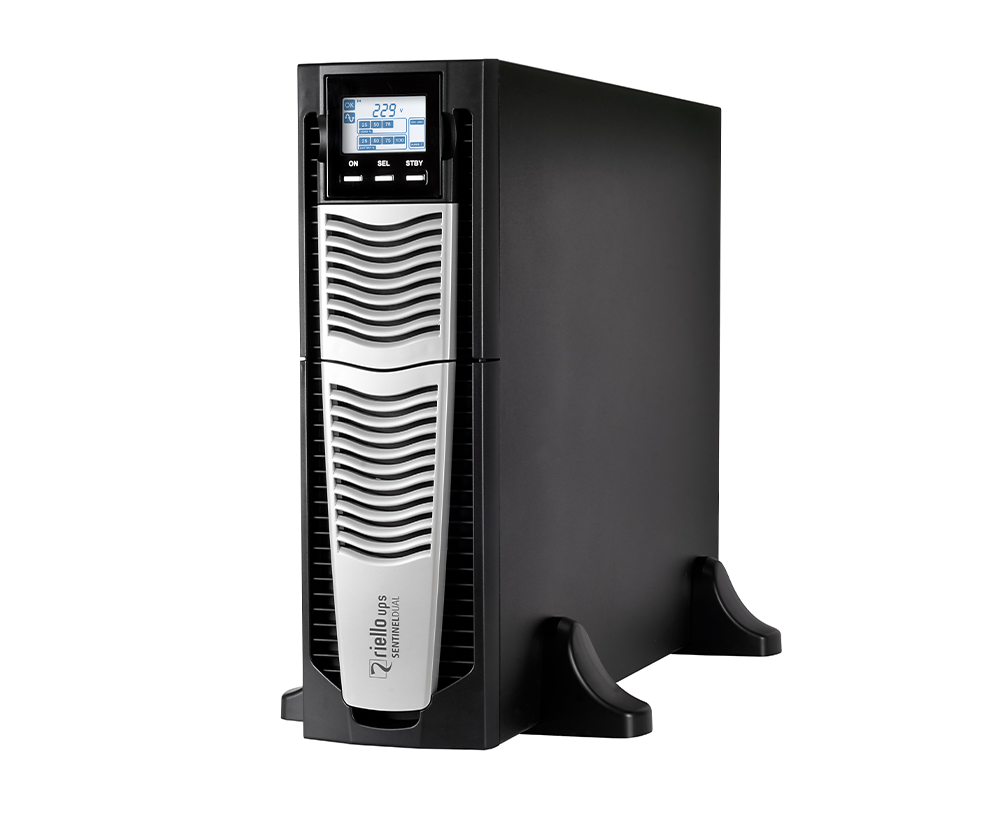
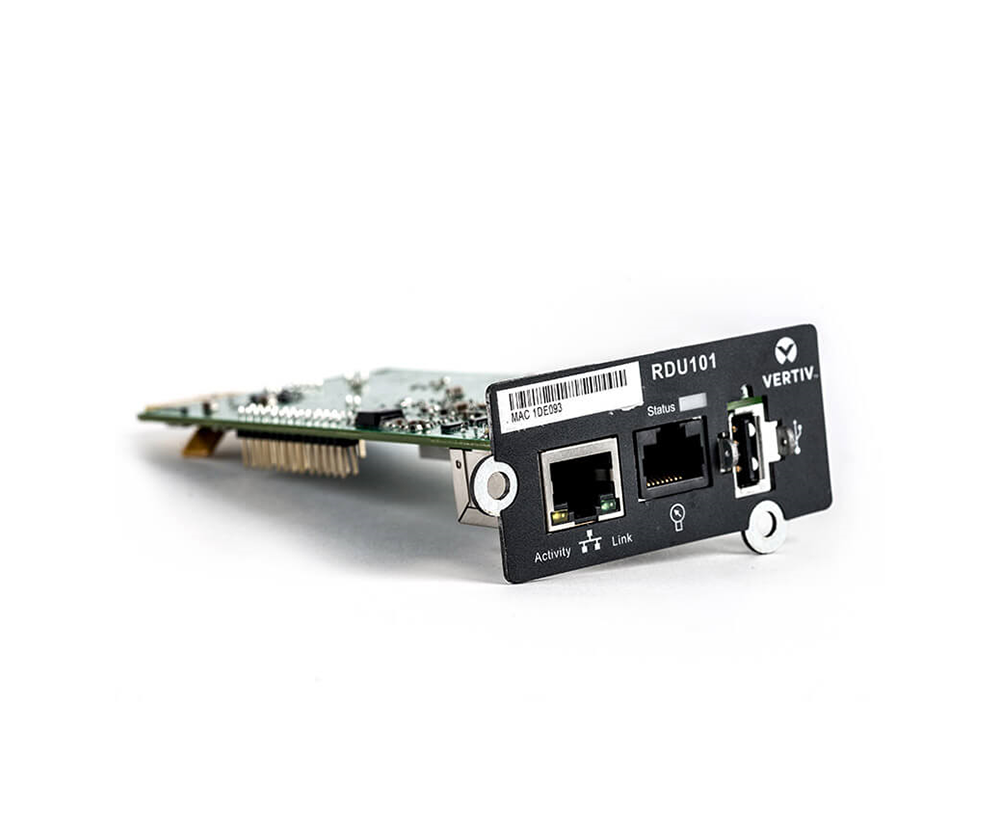
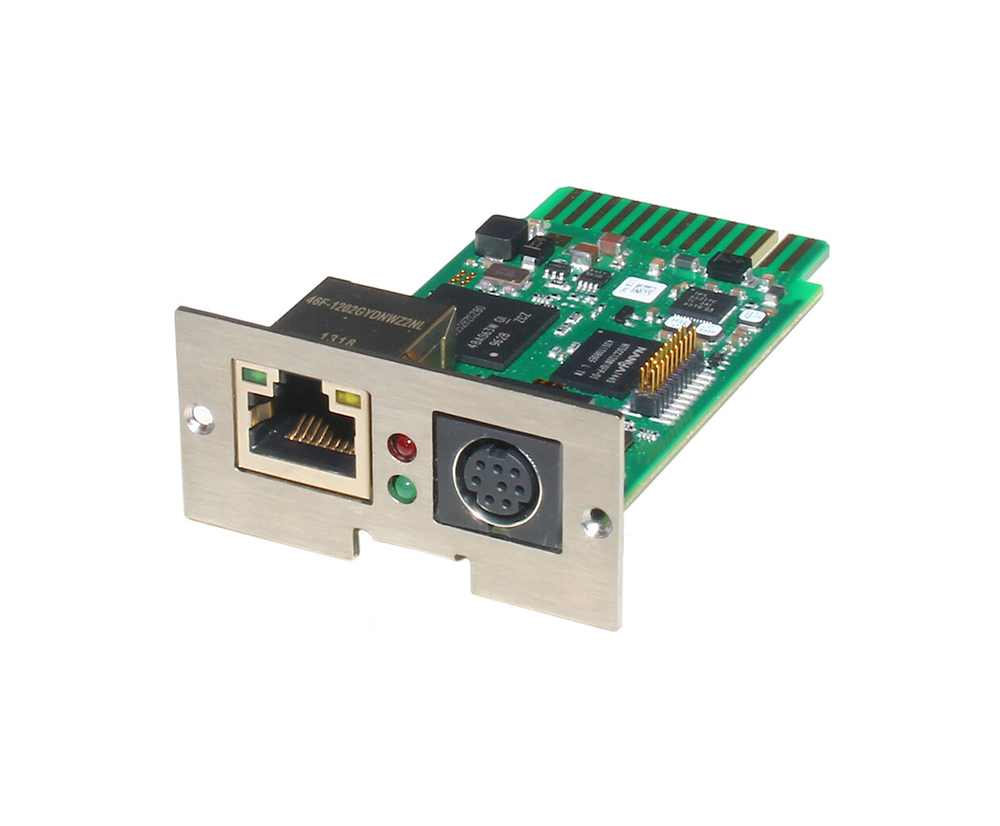
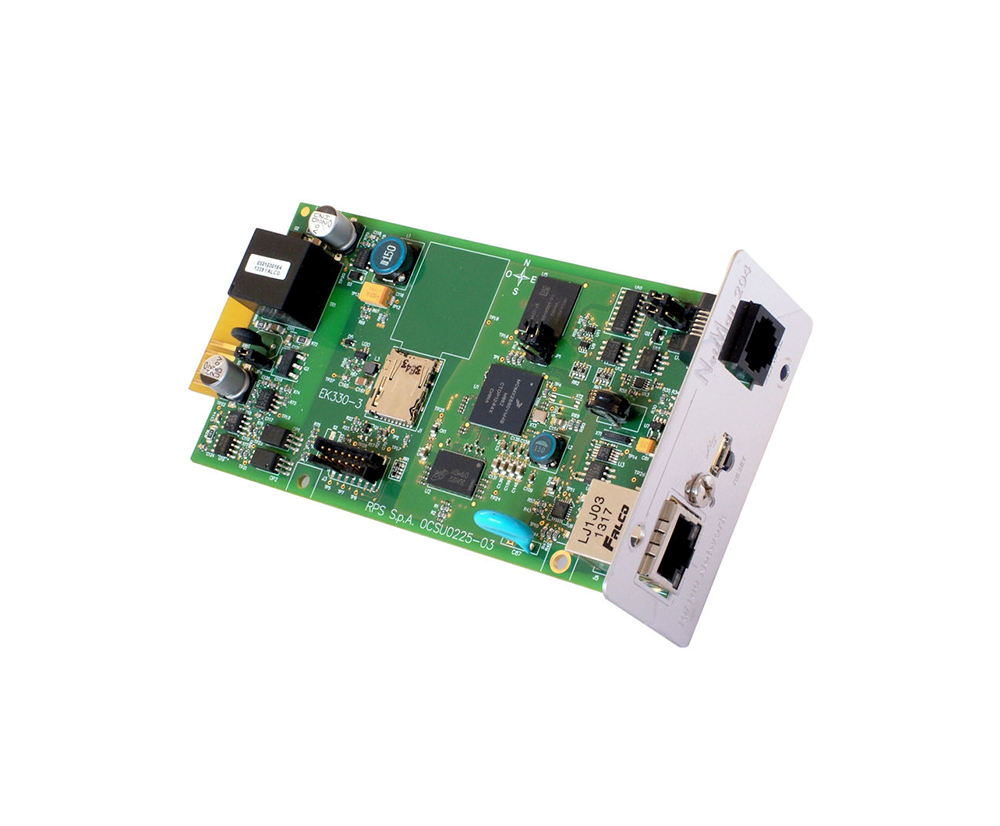
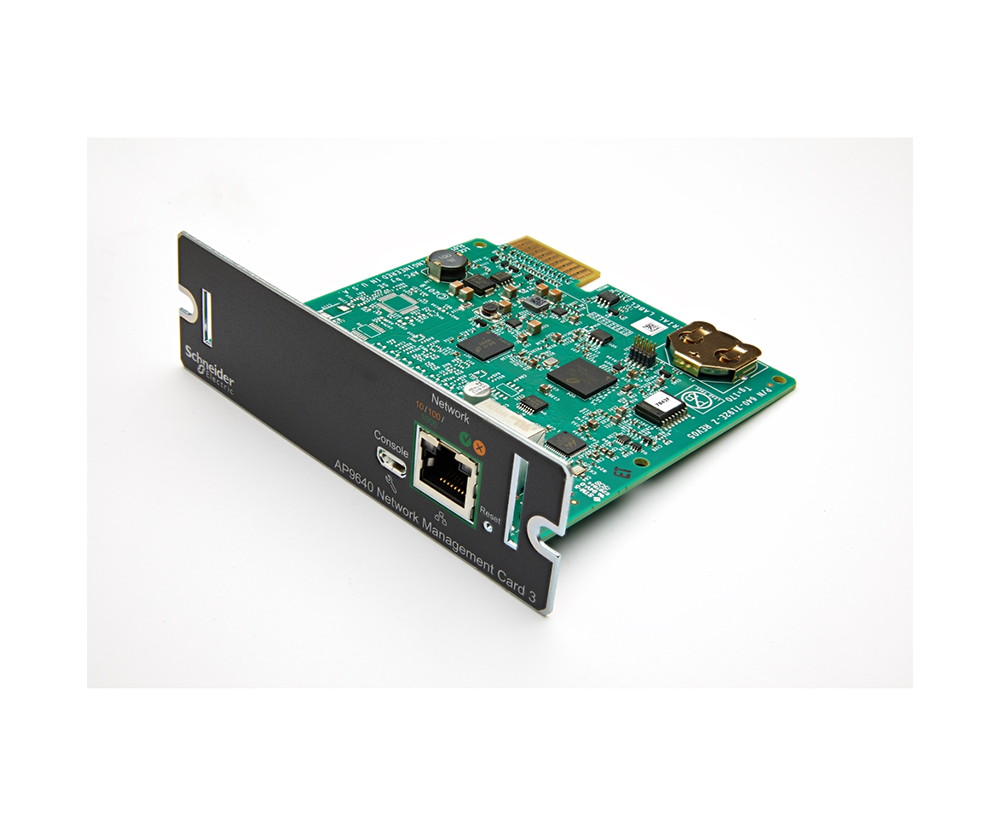
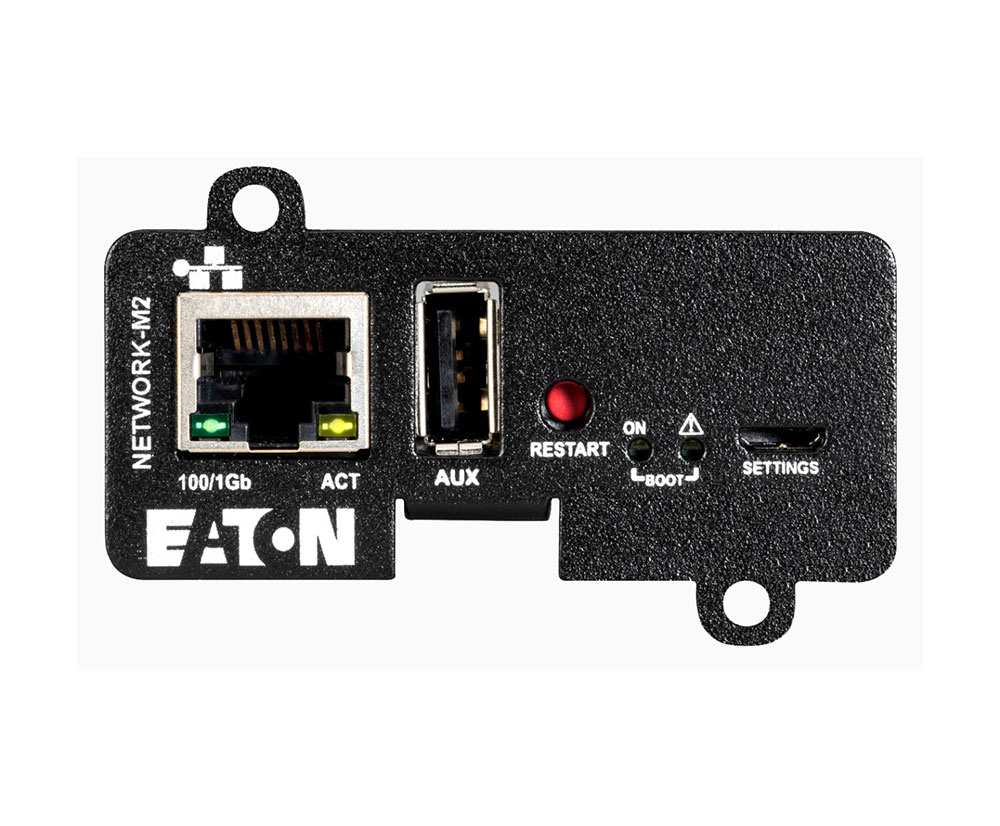
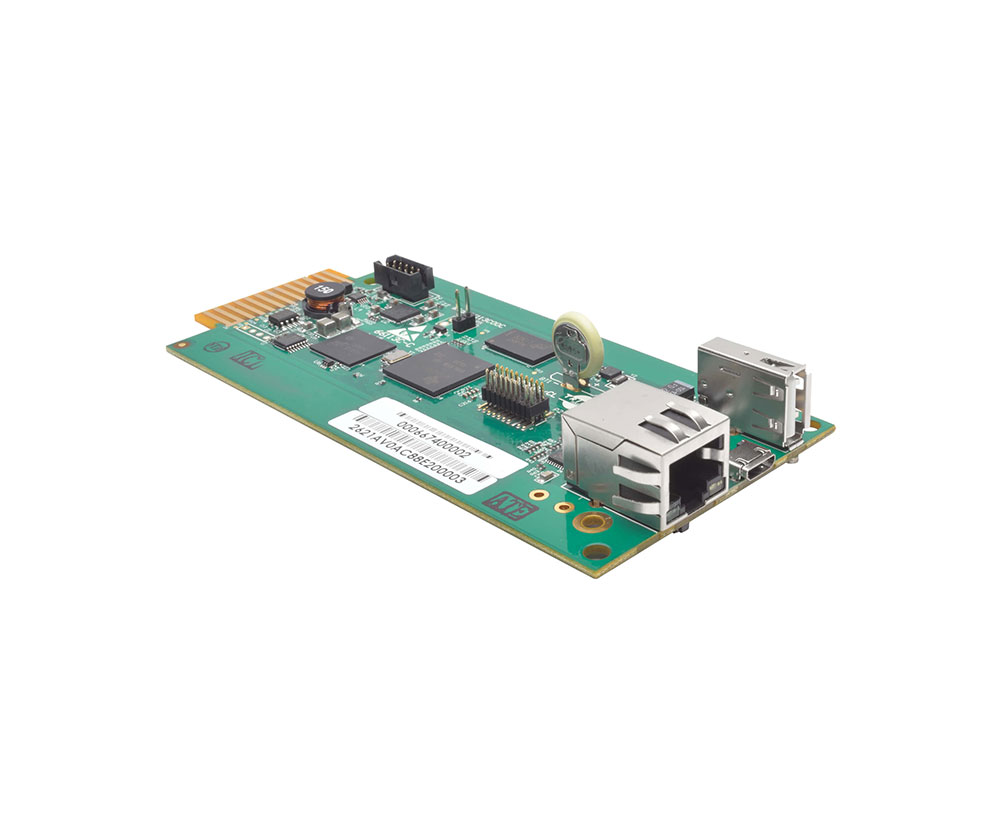
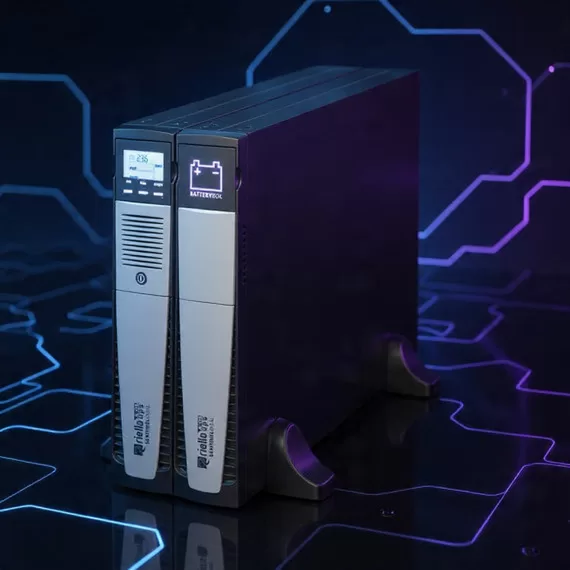
La NetMan 208 es la tarjeta de comunicaciones de Riello que integra el UPS a la red: monitoriza, envía alarmas, permite shutdown controlado, y expone servicios como SNMP, HTTP/HTTPS, Modbus/TCP, BACnet, syslog y autenticación centralizada (LDAP/AD).
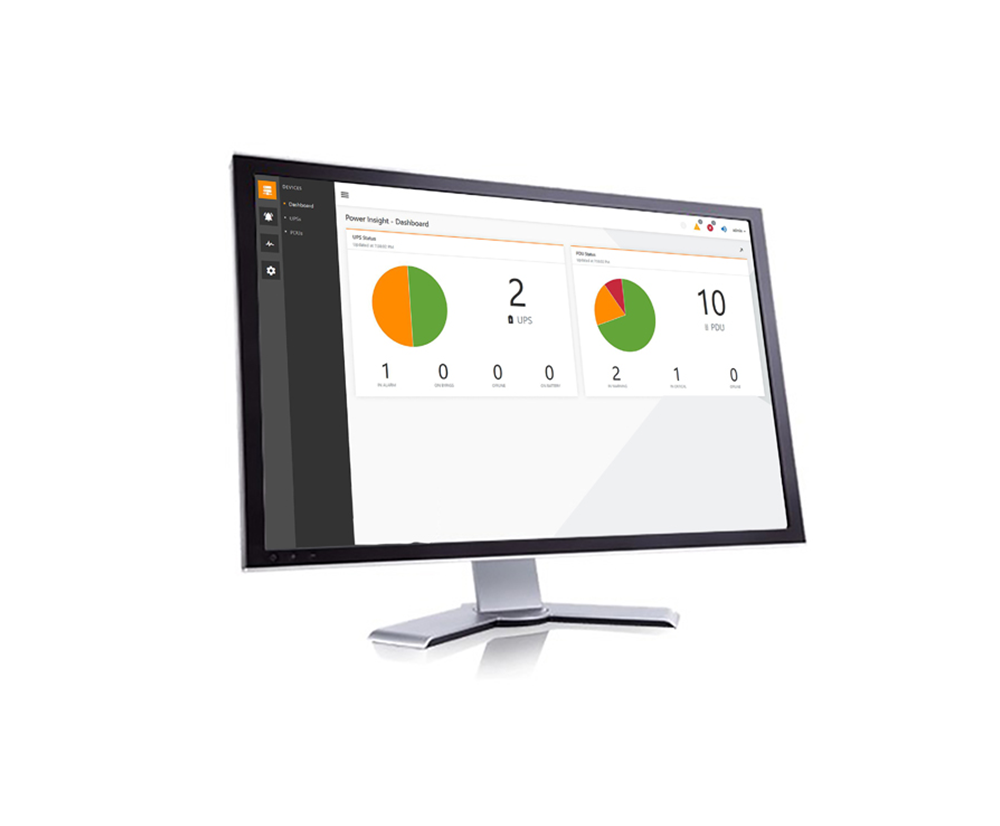
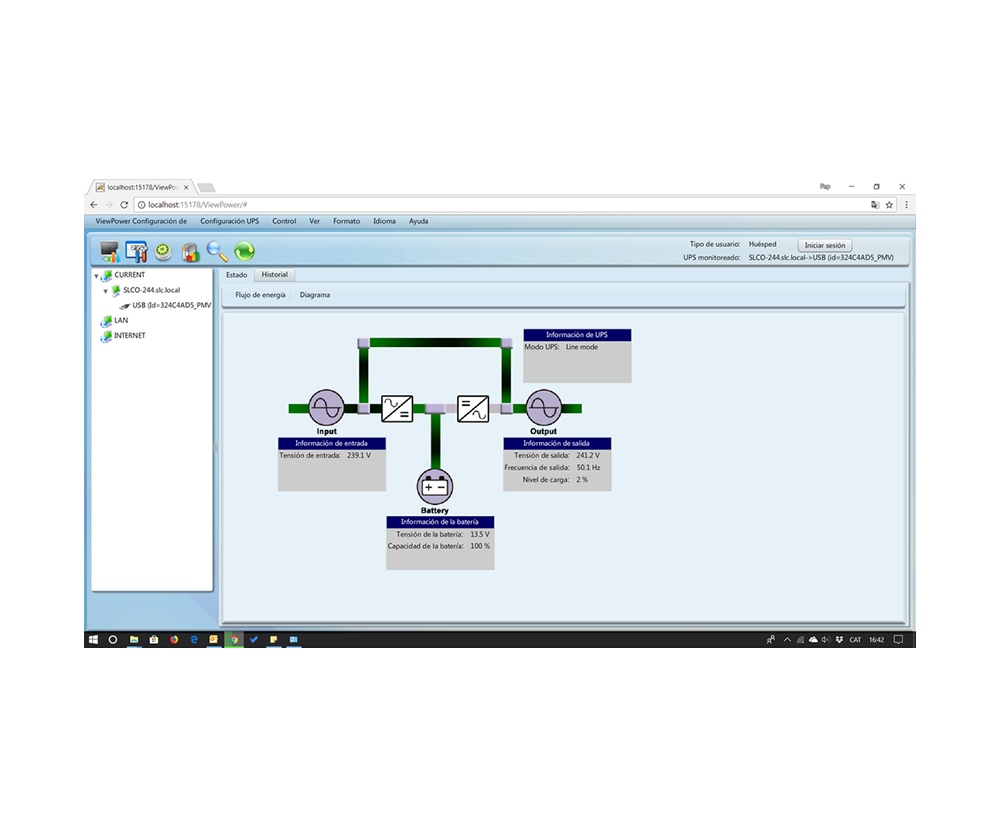
Valor real: visibilidad del estado del UPS, automatización de apagados ordenados y envío de eventos a plataformas de gestión (NMS/SIEM).
Limitación clave: si se deja expuesta sin controles, la NetMan puede convertirse en vector de ataque. No es un “antivirus” ni un firewall completo por sí misma.
¿Protege la NetMan 208 frente a ataques? — La respuesta honesta
▪️Sí — si se despliega dentro de una arquitectura segura y se aplica hardening: la tarjeta tiene capacidades (SNMPv3, HTTPS, LDAP/LDAPS, gestión de certificados, registro syslog, firewall interno) que permiten un despliegue seguro.
▪️No — por sí sola: dejarla con credenciales por defecto, SNMPv1 activo o acceso desde redes de usuario es exponer el UPS.
En resumen: NetMan 208 es una herramienta que puede fortalecer tu seguridad si la tratas como un activo crítico de red; dejarla “tal cual” es invitar a un problema serio.
¿Qué ataques específicos evita una NetMan 208 bien protegida?
▪️Acceso remoto no autorizado a la función de apagado.
▪️Manipulación de alarmas (silenciar antes de una intrusión).
▪️Desconexión de notificaciones que impida la detección temprana.
▪️Movimiento lateral: evitar que un servidor comprometido use la tarjeta para escalar el ataque.
Estos riesgos se transforman en impactos reales: minutos u horas de downtime, equipos dañados y costos directos e indirectos que pueden superar con creces el costo de la protección.
Recomendaciones (prácticas, sin tecnicismos excesivos)
No es necesario detallar comandos: aplica estos principios y tu NetMan 208 dejará de ser un riesgo:
▪️Segmenta la red: coloca la NetMan en una VLAN de gestión (Out-of-Band) separada de la red de usuarios.
▪️Cero credenciales por defecto: cambia usuarios y contraseñas desde el primer arranque.
▪️Protocolos seguros: prioriza SNMPv3 y HTTPS; desactiva SNMP v1/v2 y HTTP si no son imprescindibles.
▪️Controla quién accede: limita accesos por IP, acepta conexiones solo desde NMS autorizados.
▪️Centraliza logs: envía eventos a un servidor syslog o SIEM para detección y trazabilidad.
▪️Parches y firmware: aplica actualizaciones en ventanas controladas y mantén un inventario de firmware.
▪️Política y cultura: define runbooks (qué hacer ante una alarma) y capacita al personal: la mayoría de incidentes comienzan por fallos humanos.
▪️Pruebas periódicas: simula incidentes y revisa que los procesos de apagado y recuperación funcionen.
Estas acciones hacen que la NetMan 208 deje de ser una “caja negra” y se convierta en un elemento de resiliencia.
¿Por qué elegir NetMan 208 frente a otras tarjetas?
▪️Integración nativa con Riello: comunicación con el UPS para shutdown y monitoreo sin pasos intermedios.
▪️Soporte de protocolos modernos (SNMPv3, HTTPS, Modbus) — facilita integrarla a NMS corporativos y SIEM.
▪️Opciones de autenticación centralizada (LDAP/AD), lo que permite control de acceso coherente con políticas corporativas.
En la práctica: si buscas una tarjeta que permita gestión remota segura y una trazabilidad real, la NetMan 208 es una muy buena opción —siempre y cuando la integres con buenas prácticas de seguridad.
Checklist rápido (para presentar al gerente de TI)
▪️¿La NetMan 208 está en una VLAN separada? ✅
▪️¿Se han cambiado todas las credenciales por defecto? ✅
▪️¿Se usa SNMPv3 / HTTPS con certificados válidos? ✅
▪️¿Los logs del UPS llegan a SIEM? ✅
▪️¿Existe un runbook de respuesta y se prueban simulacros? ✅
Si falta alguno de estos ticks, tu UPS está parcialmente expuesto.
Cierre: tecnología + proceso = blindaje real
La NetMan 208 no sustituye un programa de ciberseguridad, pero es una pieza crítica: bien configurada es una defensa, mal configurada es un vector. La lección es simple y dura: proteger la energía va más allá de ánodos y baterías; hoy proteger la energía exige proteger la red y la gente que la opera.
Si quieres un diagnóstico práctico (revisión de configuración NetMan 208, pruebas de segmentación y checklist de hardening) podemos auditar tus UPS y entregarte un plan de acción con prioridad y costos estimados. No esperes a que el problema te obligue a invertir el triple en reparaciones y continuidad.
Key takeaways (para poner en la parte superior o en un recuadro)
▪️NetMan 208 aporta funciones que permiten seguridad; no protege por sí sola.
▪️Un UPS conectado sin controles expone la continuidad a ataques remotos.
▪️Segmentación, protocolos seguros y cultura de operación son la triada que realmente blinda tu UPS.
▪️NetMan 208 + buenas prácticas = visibilidad, control y reducción real del riesgo.
 Cuenta
 (01) 733-5165